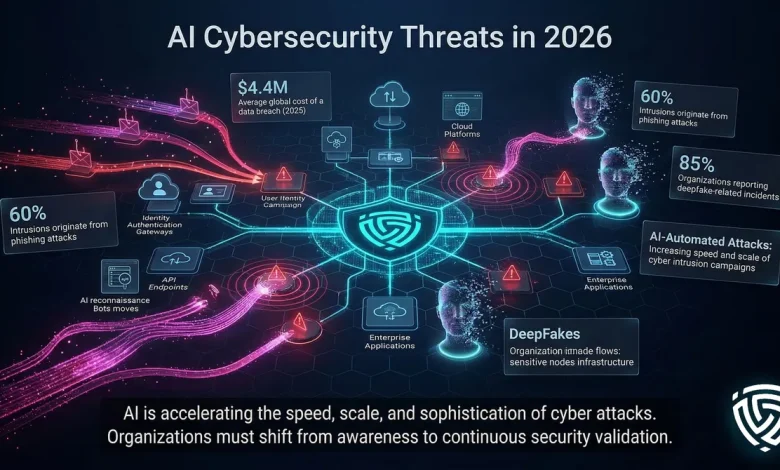
يمثل التقاطع بين الذكاء الاصطناعي والأمن السيبراني أحد أكثر الملفات حساسية وتعقيداً في المشهد التقني الحالي، حيث تحول الذكاء الاصطناعي من مجرد أداة مساعدة إلى “سلاح ذو حدين” يُعيد تشكيل مفهوم الدفاع والهجوم الرقمي بشكل كامل.
فيما يلي تحليل تفصيلي لأبرز أبعاد وركائز هذا المجال:
1. الذكاء الاصطناعي كأداة هجومية (AI as an Offensive Weapon)
أتاحت التقنيات الحديثة للمهاجمين قدرات غير مسبوقة للقيام بعمليات اختراق أكثر دقة وسرعة:
-
هندسة اجتماعية فائقة الواقعية (Automated Phishing): تُستخدم النماذج اللغوية لكتابة رسائل احتيالية مخصصة بأساليب لغوية سليمة ومقنعة للغاية تعبر الفلاتر التقليدية، بالإضافة إلى استغلال التزييف العميق الصوتي والمرئي (Deepfakes) لانتحال شخصيات التنفيذيين.
-
اكتشاف الثغرات وتطوير البرمجيات الخبيثة (Smart Exploitation): تستطيع النماذج المتقدمة تحليل الأكواد البرمجية بسرعة لاكتشاف الثغرات الأمنية غير المكتشفة سابقاً (Zero-day vulnerabilities) ومساعدة القراصنة في كتابة برمجيات خبيثة قادرة على تعديل نفسها لتفادي برامج حماية الأجهزة.
-
تقليل الفجوة المهارية: أصبحت النماذج تمنح القراصنة المبتدئين أساليب وتكتيكات كانت تقتصر سابقاً على المجموعات الاحترافية المتقدمة (APTs).
2. الذكاء الاصطناعي كأنظمة دفاعية (AI-Driven Cyber Defense)
في المقابل، تعتمد فرق الدفاع الرقمي (Blue Teams) على الذكاء الاصطناعي لمواجهة سرعة وتعقيد الهجمات:
-
الاستجابة التلقائية للحوادث (SOAR & Incident Response): خفض وكلاء الأمن الذكيين (AI Security Agents) وقت اكتشاف الخرق وتحليله والاستجابة له من أيام وساعات إلى ثوانٍ معدودة.
-
تحليل السلوك ورصد الشذوذ (Anomaly Detection): تعتمد أنظمة حماية النقاط النهاية (EDR) والشبكات على التعلم الآلي لفهم النمط الطبيعي لحركة البيانات للمستخدمين، وتنبيه الأجهزة فور حدوث سلوك غير معتاد حتى لو لم تكن البرمجية المستخدمة معروفة كـ”فيروس”.
-
تحليل الكود والتأمين أثناء التطوير (DevSecOps): تُستخدم الأدوات الذكية أثناء كتابة التطبيقات لفحص الأكواد تلقائياً وتصحيح الثغرات قبل طرحها للعمليات الفعلية.
3. تأمين أنظمة الذكاء الاصطناعي نفسها (Securing the AI Infrastructure)
برز فرع جديد في الأمن السيبراني يركز خصيصاً على حماية نماذج الذكاء الاصطناعي من الهجمات الموجهة ضدها:
-
الهندسة العكسية واختراق التوجيهات (Prompt Injection & Jailbreaking): محاولات التلاعب بالنماذج عبر مدخلات ضارة لإجبارها على تجاوز قواعد الأمان أو تسريب بيانات حساسة.
-
تسميم البيانات (Data Poisoning): هجمات تستهدف إدخال بيانات مضللة أو خبيثة في مرحلة تدريب النموذج، مما يجعله يُصدر قرارات خاطئة أو يخلق ثغرات مبرمجة سلفاً.
-
سرقة النماذج (Model Inversion/Extraction): محاولات استخراج البيانات التي تدربت عليها النماذج أو إعادة بناء النموذج المملوك لشركة ما عبر تحليل استجابات واجهات برمجة التطبيقات (APIs).
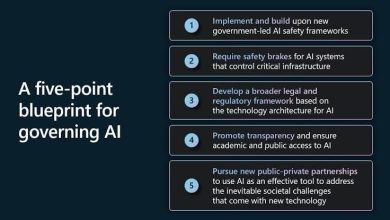
4. التشريعات والحوكمة التنظيمية
تستمر الحكومات والجهات التنظيمية حول العالم في فرض أطر عمل تنظيمية صارمة لتأمين بيئات الذكاء الاصطناعي:
-
معايير الأمان الوطنية والدولية: التركيز على فرض اختبارات اختراق شاملة (Red Teaming) وإجراء تقييمات مخاطر أمنية إلزامية قبل إطلاق أي نموذج ذكاء اصطناعي واسع النطاق للجمهور.
-
مبادئ الشفافية وسلاسل التوريد (AI Supply Chain): إلغاء الغموض حول مصادر البيانات والمكتبات المستخدمة لتطوير النماذج لضمان خلوها من أي برمجيات خلفية أو ثغرات أمنية.
هذا المحتوى تم إعداده بواسطة الذكاء الاصطناعي.